

Dijital Tanklar Sınırda: Big Tech-Trump İttifakı vs. AB’nin DSA Modeli – 2
Zuckerberg’in fact-checking’i kaldırması, X’e 120 milyon euro DSA (Digital Services Act – AB’nin büyük platformları düzenleyen yasası) cezası ve Breton vize yasağı—ABD ile AB arasındaki dijital yönetişim savaşı tırmanıyor. Polonya siber saldırısı ise AB modelinin neden önemli olduğunu gösteriyor.
Bu yazının tezi şudur: ABD ve AB, dijital alanda iki farklı model sunuyor—ABD “Big Tech platform serbestisi,” AB “vatandaş koruması”. Her iki model de ciddi sorunlarla boğuşuyor: AB ekonomik olarak geriliyor, teknoloji devi üretemiyor, bürokrasi inovasyonu boğuyor. ABD ise siber güvenlik kapasitesini siyasete kurban ediyor ve big tech şirketleri düzenlemek yerine onlarla ittifak kuruyor. Polonya siber saldırısı, en azından kritik altyapı korumasında AB yaklaşımının işlediğini gösteriyor. Türkiye için soru şu: Her iki modelin hatalarından kaçınıp, güçlü yanlarını alabilir miyiz?
Polonya Siber Saldırısı: AB Modeli Neden Çalışıyor?
29-30 Aralık 2025 gecesi, Polonya’nın enerji altyapısı Rusya bağlantılı Sandworm grubu (APT44) tarafından koordineli bir siber saldırıya uğradı. Hedef, yenilenebilir enerji kaynaklarının şebekeyle iletişimini sağlayan SCADA sistemleriydi. Başarılı olsaydı, 500.000 kişi eksi 15 derecede ısıtmasız kalabilirdi.
Saldırı püskürtüldü. Nasıl?
Polonya, AB’nin NIS Direktifi’ni 2018’de iç hukuka aktarmış ve üç ulusal CSIRT (Siber Olaylara Müdahale Ekibi) kurmuştu: sivil sektör için CSIRT NASK, askeri sektör için CSIRT MON, devlet kurumları için CSIRT GOV. Bu yapı—Türkiye’deki USOM ve SOME sistemine benzer şekilde—merkezi koordinasyon ile sektörel müdahale ekiplerini bir ağda birleştiriyor. Dijital İşler Bakanı Gawkowski’nin ifadesiyle, ülke “karartmaya çok yaklaştı” ancak erken tespit mekanizmaları saldırıyı kritik altyapıya ulaşmadan yakaladı.
Polonya örneği, bu yazının ana tezini somutlaştırıyor: Düzenleme ve kapasite inşası birlikte yürütüldüğünde, sistem ulus-devlet saldırılarına bile dayanabiliyor. AB modeli işliyor—çünkü “düzenleme” ile “operasyonel kapasite” arasında kopukluk yok.

Aynı “düzenleme + kapasite” mantığı, platform alanında DSA ile kuruluyor: Şeffaflık yükümlülükleri, sistemik risk değerlendirmeleri, araştırmacılara veri erişimi. ABD ise bu yaklaşımı “sansür” diye çerçeveliyor. Şimdi bu çatışmaya bakalım.
Bu yazı dizisinin birinci bölümünde, ABD’nin siber güvenlik ajansı CISA’nın nasıl tasfiye edildiğini incelemiştik. Şimdi hikayenin diğer yarısına geçiyoruz: Trump yönetiminin Big Tech ile kurduğu ittifak ve bunun AB ile yarattığı kriz.
Meta Fact-Checking Kararı: Zuckerberg’in 7 Ocak 2025 Açıklaması
Trump’ın göreve başlamasından tam 13 gün önce, 7 Ocak 2025’te, Mark Zuckerberg bir video mesajıyla Meta’nın doğruluk kontrolü programını sonlandırdığını duyurdu. Facebook, Instagram ve Threads’i etkileyen bu karar, milyarlarca kullanıcıyı doğrudan ilgilendiriyordu.
Zuckerberg’in açıklamasındaki anahtar cümleler, yeni dönemin formülünü özetliyordu: “2016’da Trump ilk seçildiğinde, ana akım medya dezenformasyonun demokrasi için bir tehdit olduğunu durmadan yazdı. Bu endişeleri iyi niyetle ele almaya çalıştık, ancak hakikatin hakemi olmadan. Gerçek şu ki, içerik denetimi için kurduğumuz karmaşık sistemler çok fazla hata yapıyor.” Ardından kritik cümle geldi: “Trump yönetimiyle birlikte çalışarak, daha fazla sansür uygulamak isteyen yabancı hükümetlere karşı mücadele edeceğiz.“
Bu açıklama birkaç açıdan dikkat çekiciydi. Birincisi, Zuckerberg mevcut içerik denetimi politikalarını—Trump’ın ve müttefiklerinin yıllardır kullandığı bir ifadeyle—”sansür” olarak nitelendiriyordu. İkincisi, “yabancı hükümetler” ifadesiyle açıkça Avrupa Birliği’ni hedef alıyordu. Üçüncüsü, seçimleri “kültürel bir dönüm noktası” olarak tanımlayarak, politika değişikliğini siyasi bir tercih olarak çerçeveliyordu.
Meta’nın aldığı somut kararlar şunlardı: Üçüncü taraf doğruluk kontrolü programı sonlandırılacak ve yerine X’in (eski Twitter) “Community Notes” modeline benzer bir sistem getirilecekti. Göç ve cinsiyet gibi “ana akım söylemle uyumsuz” konulardaki içerik politikaları gevşetilirken içerik denetimi ve güvenlik ekipleri Kaliforniya’dan Teksas’a taşınacaktı. Otomatik denetim sistemleri yalnızca “yüksek şiddet içeren ihlallere”—terörizm, çocuk istismarı, uyuşturucu—odaklanacaktı.
Trump, aynı gün düzenlediği basın toplantısında Zuckerberg’in açıklamasını değerlendirdi. “Meta’nın epey yol kat ettiğini düşünüyorum” dedi. Bir gazetecinin “Zuckerberg’in geçmişte ona yönelttiğiniz tehditlere doğrudan yanıt verdiğini düşünüyor musunuz?” sorusuna verdiği yanıt ise kısa ve netti: “Muhtemelen.“

Big Tech ve Trump İttifakı: Silikon Vadisi’nin Mar-a-Lago Ziyaretleri
Zuckerberg’in açıklaması tek başına bir olay değildi. 2024 seçimlerinin ardından, Silikon Vadisi’nin en güçlü isimleri Mar-a-Lago’ya akın etmeye başladı. Google CEO’su Sundar Pichai, Apple CEO’su Tim Cook, Amazon kurucusu Jeff Bezos, TikTok CEO’su Shou Zi Chew—hepsi Trump’la görüşmek için Florida’ya gitti. Zuckerberg, bu ziyaretçiler arasında ilk sıralarda yer alıyordu.
Bu ziyaretlerin ardından bağışlar geldi. Meta, Amazon, Google, Microsoft, Apple ve OpenAI’ın her biri Trump’ın yemin töreni fonuna 1 milyon dolar bağışladı. Elon Musk ise yaklaşık 300 milyon dolarla kampanyanın en büyük bağışçısı oldu. Toplam fon, 250 milyon doları aşarak tüm zamanların rekorunu kırdı.
20 Ocak 2025’teki yemin töreninde protokol, bu yeni ittifakın görsel bir manifestosu gibiydi. Dünyanın en zengin üç insanı—Elon Musk, Jeff Bezos ve Mark Zuckerberg—Trump’ın hemen arkasında, ailesinin yanında oturuyordu. Teknoloji CEO’ları, kabine adaylarının önünde yer almıştı. New York Times teknoloji muhabiri Cecilia Kang’ın ifadesiyle: “Silikon Vadisi bu hafta sonu Washington’ı ele geçiriyor.”
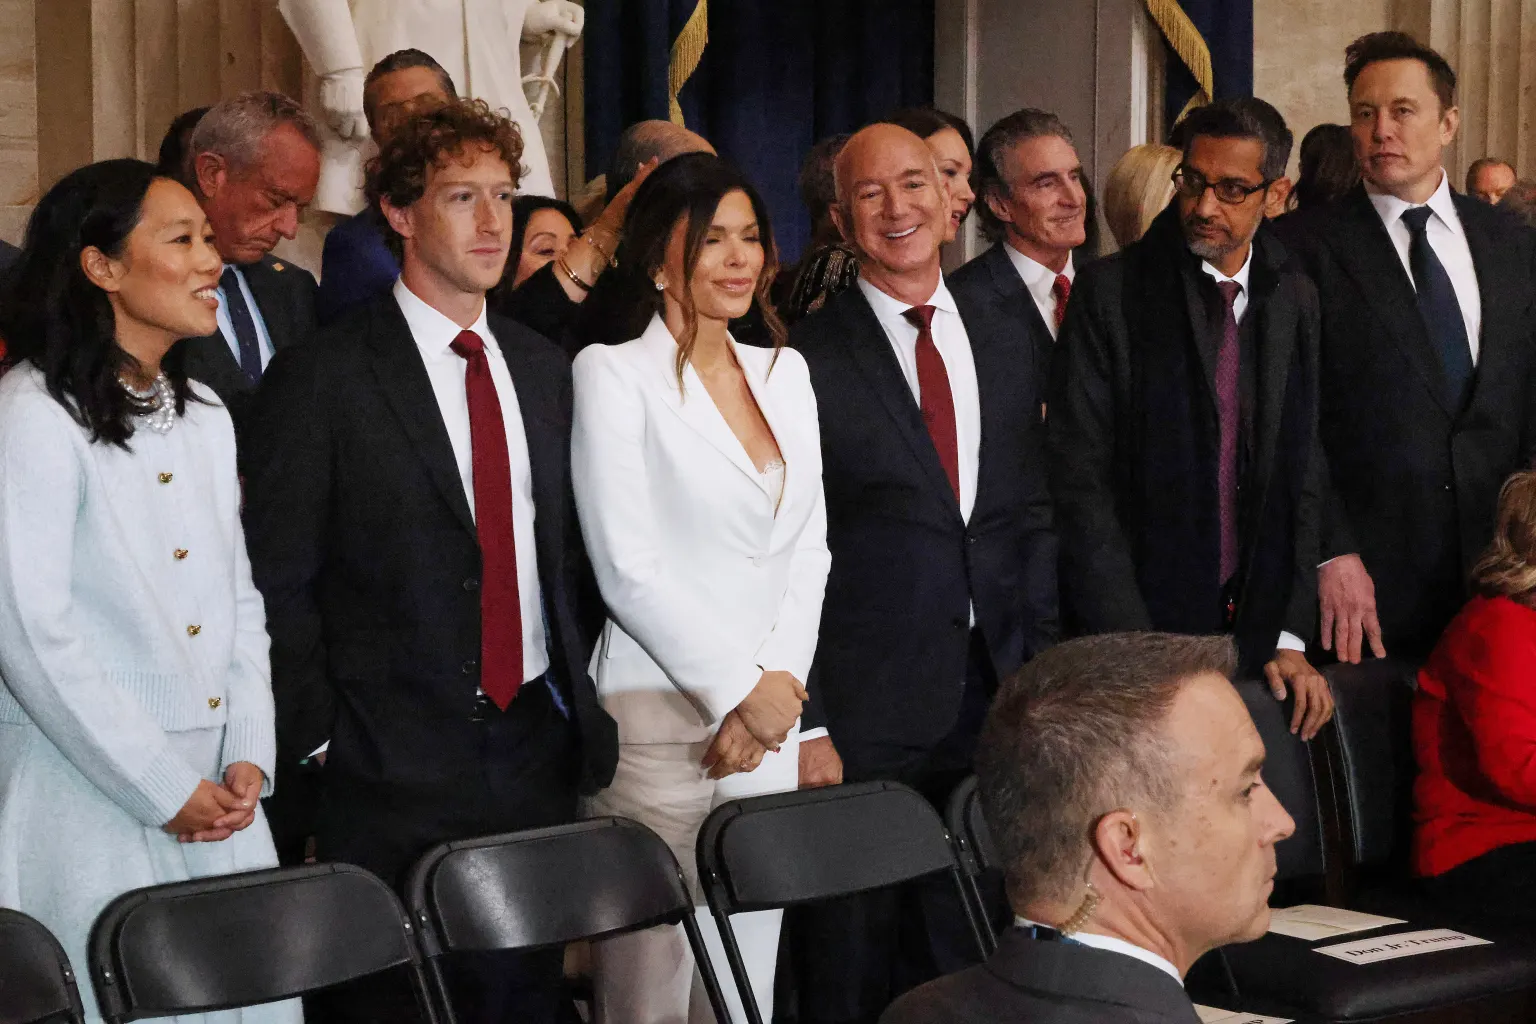
From left, Priscilla Chan, Meta CEO Mark Zuckerberg, Lauren Sanchez, Amazon founder Jeff Bezos, Google CEO Sundar Pichai and Elon Musk attend the 60th Presidential Inauguration in the Rotunda of the U.S. Capitol in Washington, Monday, Jan. 20, 2025. (Chip Somodevilla/Pool Photo via AP)
Bu yakınlaşmanın ardında somut çıkarlar yatıyordu. Meta, Apple, Amazon ve Google’ın tümü federal hükümetten antitröst davalarıyla karşı karşıyaydı. Trump’ın birinci döneminde Zuckerberg’i “ömür boyu hapis” ile tehdit ettiği, Amazon’un Pentagon ihalelerini kaybetmesine neden olduğu hatırlanıyordu. Şimdi şirketler, düzenleyici baskıdan kurtulma ve “yabancı hükümetlerden”—yani AB’den—korunma karşılığında sadakat gösteriyordu.
2025 yılı boyunca bu quid pro quo (bir şeye karşılık bir şey) somutlaştı. Meta, Trump’ın 6 Ocak 2021 sonrası askıya alınan hesaplarıyla ilgili davasını yaklaşık 25 milyon dolar ödeyerek kapattı. Google ve Meta, Trump’ın yeni Beyaz Saray balo salonu inşaatına 22’şer milyon dolar katkıda bulundu. Tüketici Mali Koruma Bürosu, Biden döneminde başlattığı Meta soruşturmasını sonlandırdı. Adalet Bakanlığı, Google antitröst davasında yapay zeka şirketleriyle işbirliği yasağı talebinden vazgeçti.
George Washington Üniversitesi’nden Todd Belt, bu ilişkiyi şöyle tanımlıyordu: “Trump iyilikleri ve pohpohlamayı sever ve bunlar onu kazanır. Bu şirketler, sessiz kalmak ve kenarda durmak yetmez diye fark etti. Donald Trump, sizin sesli olmanızı ve onu savunmanızı bekliyor.“
Birinci Değişiklik ve “Sansür” Tartışması: Hukuki Gerçekler
Zuckerberg’in açıklamasında ve Trump yönetiminin retoriğinde merkezi bir kavram var: “sansür.” Ancak bu kavramın ABD anayasa hukuku bağlamında ne anlama geldiğini anlamak, tartışmanın gerçek boyutlarını kavramak için kritik.
ABD Anayasası’nın Birinci Değişikliği, hükümetin ifade özgürlüğünü kısıtlamasını yasaklar. Ancak bu koruma, özel şirketlerin kendi platformlarında içerik denetimi yapmasını kapsamaz. Facebook, X veya YouTube gibi platformlar, kullanıcı sözleşmeleri çerçevesinde istedikleri içeriği kaldırabilir, hesapları askıya alabilir veya kapatabilir. Bu, hukuki anlamda “sansür” değil, özel mülkiyet hakkının kullanımıdır.
Dolayısıyla “Big Tech sansürü” söylemi, hukuki değil siyasi bir çerçevelemedir. Trump ve müttefikleri, platformların içerik denetimi politikalarını—özellikle COVID-19 dezenformasyonu ve 2020 seçim güvenliği konularındaki müdahaleleri—muhafazakar seslerin sistematik olarak susturulması olarak sundu.
Bu iddia tartışmalı: Platformların kendi şeffaflık raporları ve çeşitli bağımsız analizler, içerik denetiminin siyasi yönelimden bağımsız uygulandığını savunurken, muhafazakar araştırmacılar bunun aksini iddia ediyor. Kesin olan şu: “Sansür” kavramı, ABD anayasa hukuku anlamında burada geçerli değil.
Asıl ironi şurada: Trump yönetimi, “sansüre karşı mücadele” adı altında, tam da sansür tanımına uyan eylemler gerçekleştirdi. Aralık 2025’te Dışişleri Bakanı Marco Rubio, beş Avrupalıya—eski AB Komiseri Thierry Breton dahil—vize yasağı koyduğunu açıkladı. Gerekçe? “Amerikan platformlarını Amerikan görüşlerini cezalandırmaya zorlamak için organize çabalar yürütmek.”
Breton, bu karara X üzerinden yanıt verdi: “McCarthy’nin cadı avı geri mi döndü? Hatırlatayım: Avrupa Parlamentosu’nun yüzde 90’ı—demokratik olarak seçilmiş organımız—ve 27 üye devletin tamamı DSA’yı oybirliğiyle kabul etti. Amerikalı dostlarımıza: Sansür sandığınız yerde değil.“
Almanya Adalet Bakanlığı da tepki gösterdi: “Almanya’da ve Avrupa’da dijital alanda nasıl yaşamak istediğimize ilişkin kurallar Washington’da belirlenmez. Bunu sansür olarak tanımlayan herkes, anayasal sistemimizi yanlış temsil ediyor.”
X’e 120 Milyon Euro DSA Cezası: AB’nin İlk Büyük Yaptırımı
DSA cezaları ne kadar? Dijital Hizmetler Yasası (DSA) kapsamında platformlara verilebilecek maksimum ceza, küresel yıllık cironun yüzde 6’sıdır. Big Tech olarak X platformuna verilen 120 milyon euro’luk ceza, DSA’nın ilk büyük yaptırımı oldu.
5 Aralık 2025’te Avrupa Komisyonu bu cezayı üç gerekçeyle açıkladı. Elon Musk’ın X platformuna verilen 120 milyon euro’luk cezanın gerekçeleri şunlardı:
Birincisi, mavi tik işaretinin “aldatıcı tasarımı”. Eskiden kimlik doğrulaması yapılmış hesapları gösteren bu işaret, artık aylık 7 euro ödeyen herkese veriliyor. Komisyon, bunun DSA’nın 25. maddesiyle yasaklanan “karanlık kalıp” (dark pattern) oluşturduğuna hükmetti: kullanıcıları yanıltan veya manipüle eden arayüz tasarımları.
İkincisi, reklam deposunun şeffaflık gerekliliklerini karşılamaması. DSA, büyük platformların (big tech) reklam verenlerin kimliğini, hedefleme kriterlerini ve reklam içeriklerini kamuya açık bir depoda sunmasını zorunlu kılarken X’in deposu eksik ve erişimi zordu.
Üçüncüsü, araştırmacılara veri erişiminin engellenmesi. DSA, akademisyenlerin “sistemik riskleri” inceleyebilmesi için platform verilerine erişim hakkı tanıyorken X, bu erişimi fiilen imkansız kılıyordu.
Musk’ın tepkisi sert oldu. X üzerinden “AB’nin kaldırılması” çağrısında bulundu ve kararı “sansür” olarak nitelendirdi. Platform, Avrupa Komisyonu’nun reklam hesabını askıya aldı. Ancak Komisyon Başkan Yardımcısı Henna Virkkunen sakin bir yanıt verdi: “Yanıltıcı güven sinyalleri, opak reklam yapıları ve kısıtlayıcı veri erişimi uygulamaları, çevrimiçi ortamları ayakta tutan kırılgan güveni aşındırır. Kamuoyu eleştirisi yasal yükümlülükleri değiştirmez.“
Thierry Breton Vize Yasağı: ABD-AB Dijital Krizi Tırmanıyor
X cezasından yaklaşık üç hafta sonra, 24 Aralık 2025’te, Trump yönetimi misilleme yaptı. Dışişleri Bakanı Marco Rubio, beş Avrupalıya vize yasağı koyduğunu açıkladı. Liste, DSA’nın mimarı Thierry Breton’un yanı sıra dijital nefret söylemiyle mücadele eden dört aktivisti içeriyordu: Center for Countering Digital Hate CEO’su Imran Ahmed, Global Disinformation Index CEO’su Clare Melford ve HateAid’in iki yöneticisi Anna-Lena von Hodenberg ile Josephine Ballon.
Rubio’nun gerekçesi şuydu: “Başkan Trump, Önce Amerika dış politikasının Amerikan egemenliğinin ihlallerini reddettiğini açıkça belirtti. Amerikan ifadesini hedef alan yabancı sansürcülerin bölge dışı aşırı erişimi de istisna değil.“
Kamu Diplomasisi Müsteşarı Sarah Rogers ise Breton’u “Dijital Hizmetler Yasası’nın beyni” olarak tanımladı ve onu Elon Musk’la yapılan bir röportaj öncesinde “tehdit etmekle” suçladı.
Avrupa’nın tepkisi sert oldu. Fransa Cumhurbaşkanı Emmanuel Macron, kararı “Avrupa’nın dijital egemenliğini zayıflatmayı amaçlayan yıldırma ve zorlama” olarak nitelendirdi. Avrupa Komisyonu, “haksız tedbirlere karşı hızlı ve kararlı yanıt verebileceğini” açıkladı. Alman Adalet Bakanlığı, HateAid yöneticilerine “destek ve dayanışma” mesajı verdi.
Breton, Fransız televizyonunda şunları söyledi: “Sosyal ağlardaki manipülasyon ve sahte haberler konusunda kimsenin bize ders vermesine ihtiyacımız yok. Avrupa’da ifade özgürlüğü tam ve güvence altında.“
Dijital Yönetişim Modelleri: ABD, AB ve Çin Karşılaştırması
Bu gelişmeler, dijital alan yönetişiminde üç farklı modelin netleşmesine yol açtı.

ABD Modeli: Section 230 ve Platform Serbestisi
Section 230 nedir? Section 230, 1996 tarihli Communications Decency Act’in 230. maddesidir ve internet platformlarının hukuki sorumluluğunu düzenleyen temel metindir. Bu düzenleme platformlara iki kritik koruma sağlar: Birincisi, kullanıcıların yayınladığı içerikten dolayı platformlar “yayıncı” olarak sorumlu tutulamaz. İkincisi, platformlar “iyi niyetle” gerçekleştirdikleri içerik denetimi nedeniyle dava edilemez.
ABD modeli, Trump yönetimi altında “laissez-faire artı şirket koruması” olarak tanımlanabilir.
Section 230’un ironisi şurada: Hem muhafazakarlar hem de ilericiler bu maddeyi eleştiriyor, ancak tamamen farklı nedenlerle.
Muhafazakarlar, platformların “sansür” yaptığını ve Section 230 korumasını hak etmediğini savunuyor. İlericiler ise platformların zararlı içerikleri yeterince denetlemediğini ve Section 230’un hesap verebilirliği engellediğini iddia ediyor. Trump, birinci döneminde Section 230’u kaldırmakla tehdit etmişti; şimdi ise platformlarla kurulan ittifak sayesinde bu retorik yumuşadı.
Mevcut ABD modelinde platformlar iç içerik denetimi konusunda geniş serbestiye sahip. Hükümet, yabancı düzenleyicilere—özellikle AB’ye—karşı şirketlerin koruyucusu rolünü üstleniyor. Siber güvenlik kurumları (CISA) zayıflatılırken, big tech şirketlerle siyasi ittifak güçlendiriliyor. “Sansür” söylemi, aslında içerik denetiminin gevşetilmesi için siyasi baskı aracı olarak kullanılıyor.
AB Modeli: DSA ve Vatandaş Koruması
DSA (Dijital Hizmetler Yasası) nedir? DSA, Avrupa Birliği’nin 2022’de kabul ettiği ve büyük dijital platformlara şeffaflık raporları, reklam depoları, araştırmacılara veri erişimi ve sistemik risk değerlendirmesi gibi yükümlülükler getiren düzenlemedir. İhlallerde küresel cironun yüzde 6’sına kadar ceza öngörür.
AB modeli, Section 230’un aksine “düzenleme artı vatandaş koruması” üzerine kuruludur. Polonya örneğinde görüldüğü gibi, siber güvenlik kapasitesi düzenlemeyle paralel güçlendiriliyor.
İki model arasındaki temel fark, “varsayılan duruş” (default position) meselesidir. ABD’de varsayılan, platformların serbestisidir; müdahale istisnai ve gerekçelendirilmesi gereken bir eylemdir. AB’de ise varsayılan, vatandaş korumasıdır; platformlar yükümlülüklerini yerine getirdiklerini kanıtlamak zorundadır.
Çin Modeli: Devlet Kontrolü
Çin modeli ise “devlet kontrolü” olarak özetlenebilir. Platformlar doğrudan devlet denetimine tabi. İçerik, siyasi hassasiyetlere göre filtreleniyor. Yabancı platformlara erişim engellenebiliyor. Siber güvenlik, ulusal güvenlik aparatının ayrılmaz parçası.
Bu üç model arasındaki gerilim, önümüzdeki yıllarda küresel dijital yönetişimin şekillenmesinde belirleyici olacak. AB, kendi modelini savunma konusunda kararlı görünüyor. Komisyon, X cezasının ardından yaptığı açıklamada şunu vurguladı: “Yapıcı bir şekilde Komisyon’la iletişim kurarsanız, davaları çözeriz. Kurmazsanız, harekete geçeriz.“
Ama burada dürüst olmak gerekiyor. “AB modeli kazanıyor” demek kolaycılık olur. Eylül 2024’te yayımlanan Draghi Raporu, AB’nin rekabetçilik krizini belgedi: inovasyon açığı büyüyor, enerji maliyetleri rekabeti öldürüyor, düzenleyici yük girişimciliği boğuyor.
AB’nin ASML’si, SAP’ı, Spotify’ı var—ama küresel ölçekte ABD tipi platform-ekosistem devleri çıkaramadı. Google, Apple, Meta, Amazon, Microsoft, Nvidia—dijital ekonominin omurgasını oluşturan bu şirketlerin tamamı Amerikan. GDPR ve DSA “inovasyonu öldürüyor” eleştirisi sadece Silikon Vadisi’nden değil, Avrupa’nın kendi iş dünyasından da yükseliyor.
Öyleyse ne söylüyoruz? Şunu: AB modeli ekonomik rekabet ve teknoloji üretiminde zorlanıyor, ama siber güvenlik ve kritik altyapı korumasında somut sonuç veriyor. Polonya bunu kanıtladı. ABD modeli ise teknoloji üretiminde hâlâ lider, ama siber güvenlik kapasitesini siyasi çıkarlara kurban ediyor—birinci bölümde incelediğimiz CISA tasfiyesi ve Salt Typhoon saldırısının sonuçları bunu gösteriyor.
Mesele “hangi model daha iyi” değil; mesele “hangi alanda hangi yaklaşım işe yarıyor” sorusunu sormak. Platform düzenlemesi farklı bir tartışma, kritik altyapı koruması farklı. Türkiye için asıl soru şu: Her iki modelin güçlü yanlarını alıp, zayıf yanlarından kaçınabilir miyiz?
Türkiye: İki Modelin Hatalarından Kaçınmak Mümkün mü?
Birinci bölümde Türkiye’nin siber güvenlik altyapısının dayanıklılığını sorgulamıştık. Şimdi soru farklı: Türkiye, ABD ve AB’nin hatalarından ders çıkarabilir mi?
7545 sayılı Siber Güvenlik Kanunu ve Siber Güvenlik Başkanlığı’nın (SGB) kuruluşu, güçlü bir kurumsal çerçeve oluşturdu. Aralık 2025’te SGB’nin misyonu genişletilerek “siber güvenlik ve dijital devlet” olarak yeniden tanımlandı. Kadro sayısı 135’ten 204’e yükseltildi. Şirket kurma yetkisi dahil yeni kapasiteler eklendi.
Ancak yapısal kapasite, tek başına başarıyı garanti etmiyor. ABD’nin CISA’sı da güçlü bir kurumdu—ta ki siyasi müdahaleye kurban edilene kadar. AB’nin düzenleyici çerçevesi de kapsamlı—ama inovasyon ve ekonomik dinamizm pahasına.
Türkiye için tehlike şu: AB’nin aşırı düzenlemeci yaklaşımını alıp, ABD’nin siyasi müdahale riskini de eklemek. Yani hem bürokratik ağırlık hem de kurumsal kırılganlık. Bu, her iki modelin en kötü yanlarını birleştirmek olur.
Fırsat ise şu: Kritik altyapı korumasında AB’nin “düzenleme + kapasite” formülünü uygulamak, ama bunu ekonomik dinamizmi boğmadan yapmak. SGB’nin geniş yetkilerini şeffaflık ve hesap verebilirlikle dengelemek. Siber güvenliği gözetim kapasitesine dönüştürmemek.
Türkiye’nin önündeki kritik sorular şunlar: SGB’nin yetkileri nasıl denetlenecek? Platform düzenlemesi vatandaş haklarını mı yoksa devlet kapasitesini mi önceleyecek? Siber güvenlik yatırımları kritik altyapı korumasına mı yoksa gözetim altyapısına mı yönelecek?
Bu soruların yanıtları, 19 Mart 2026’ya kadar yayımlanması gereken alt düzenlemelerde ve SGB’nin operasyonel tercihlerinde somutlaşacak. Üçüncü bölümde bu soruları derinlemesine ele alacağız.
